

jueves, 24 de febrero de 2011


lunes, 21 de febrero de 2011
Power Over Ethernet by HP
Saludos a todos lo seguidores, sin muchas novedades para contarles, le traigo la solución que encontré para este problemita.
Con la tormenta que se abatió sobre Buenos Aires en el dia de ayer con los cortes de luz y descargas atmosféricas, tuve la alegre sorpresa de encontrarme que se me quemo una de las fuentes de una de las RB. Tras la bronca y la desesperación por tener fuera de servicio el equipo. Encontré una vieja fuente de una HP 840 que había desarmado que tira unos hermosos 18V 1,1A.

 Para construir el inyector use una rosetta AMP, dos jack RJ45 y el conector de la placa lógica de la misma 840. Acá les dejo de unas fotos de cómo quedo terminado.


Saludos hasta la proxima
Lolo
jueves, 3 de febrero de 2011
Status: Line UP, Protocol UP
Al final llego el día, el próximo 8 de junio un conjunto de organizaciones, publicas/ privadas entre ellas están, Google, Yahoo, Facebook, , la Universidad Nacional Autónoma de México, Terra Brasil ( lo mas cercano que tenemos a nuestro país) hará un test de cambiar masivamente a IP V6.0 http://isoc.org/wp/worldipv6day/ . Como saben se están quedando cortas la direcciones IP V4.0 aunque no tan drástico como anuncian los diarios como si fuera Apocalipsis, en mi padecer, si sucede algo va a ser menos que cuando en el proveedor checo Supronet empezó a hacer ingeniería de trafico en BGP y genero en Europa un agujero negro en enero del 2009.
Y…………..Lolonet…………..No usara todavía BGP, pero si esta lista para IP V6.0 routers y enlaces de radio.
Hasta la próxima
Lolo
martes, 1 de febrero de 2011
Comercial de Apple II
Saludos a todos seguidores del blog todavía desde al hermosa provincia mediterránea de Córdoba. Si muchas novedades por el momento, le voy a dejar un comercial que vi cuando era muy chico que pasaban en el programa el Show de Clío cuando se transmitía una vez al años.
El Comercial es de Apple II, de cuando Apple valía la pena.
Saludos a todos
Hasta la próxima.
Lolo
jueves, 27 de enero de 2011
MPLS Para las masas
Saludos a todos a los seguidores de mi blog. Con el avance de las telecomunicaciones se ha desarrollado nuevos protocolos de routeo, los viejos protocolos X-25, Frame Relay y ATM se están quedando obsoletos, lo que se esta usando hoy en dia es el MPLS, el mismo fue diseñado para unificar el servicio de transporte de datos para las redes basadas en circuitos y las basadas en paquetes. Puede ser utilizado para transportar diferentes tipos de tráfico, incluyendo tráfico de voz y de paquetes IP.
Este es un resumen básico de los principios y terminologías de MPLS. Esta sinopsis fue hecha en base a unas diapositivas creadas por Cisco para la introducción de esta tecnología, lamentablemente no puede conseguir el archivo de la misma, así que voy a tratar de reproducirla lo mas cercanamente posible. Me pareció útil este resumen ya que es en castellano y hay muy poca información en nuestro idioma
¿Qué es MPLS?
Multiprotocol Label Switching es una tecnología de encapsulamiento ubicada entre las capas 2 y 3 del modelo OSI.
MPLS acelera el transporte de paquetes IP, reemplazando el enrutamiento clásico de los mismos, basado en direcciones destino de capa 3, por una conmutación basada en etiquetas.
MPLS simplifica el provisionamiento de recursos de red, disminuyendo considerablemente la necesidad de crear circuitos lógicos de capa 2 (FR, ATM, etc).
MPLS optimiza el uso de recursos en la red, gracias a sus aplicaciones incorporadas (MPLS-VPNs, MPLS-TE, PWE3, etc)


Arquitectura
Modo trama (frame-mode)
• LER: Label Edge Router, coloca o remueve las etiquetas en los paquetes. Se coloca en el borde de la red MPLS y se conecta a los clientes de la red.
• LSR: Label Switching Router, hace la conmutación de paquetes etiquetados basándose principalmente en las etiquetas.

Modo celda (cell-mode)
• ATM LER: ATM Label Edge Router, coloca o remueve las etiquetas en los paquetes y los segmenta en celdas. Se coloca en el borde de la red MPLS y se conecta a los clientes de la red.
• ATM LSR: Se utiliza un switch ATM con módulo de capa 3 (LSC). El ATM Label Switching Router hace la conmutación de celdas basándose principalmente en las etiquetas (VPI/VCI).

Términos principales utilizados en MPLS
• LDP (Label Distribution Protocol): Es un protocolo utilizado por MPLS que establece sesiones TCP entre LSR/LERs para intercambiar las etiquetas que estos utilizarán para la conmutación de paquetes.
• LIB (Label Information Base): Es una base de datos formada en un LSR/LER que contiene información de etiquetas e interfaces asociadas a redes destino.
• FEC (Forwarding Equivalence Class): Es una clase que agrupa un conjunto de paquetes que serán enviados en base a una característica común (dirección destino, clase QoS, etc). Los paquetes que pertenezcan al mismo FEC, usarán el mismo camino a lo largo de toda la red MPLS y la misma etiqueta de salida.
El FEC al cual pertenecerá un paquete es definido a la entrada de la red MPLS.
• LSP (Label Switched Path): Un LSP es un camino unidireccional formado por una secuencia de LSRs sobre el cual se envían los paquetes que pertenecen al mismo FEC.
Funcionamiento básico de MPLS
1. Intercambio de redes IP: Todos los LSR (Label Switched Router) y LER (Label Edge Router) involucrados intercambian las redes que conocen de acuerdo al protocolo IGP configurado (OSPF, RIPv2, IS-IS o EIGRP)
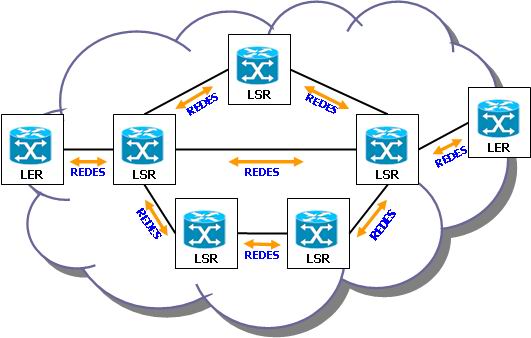
2. Establecimiento de sesiones LDP: Cada LSR/LER levanta una sesión LDP (Label Distribution Protocol) con sus vecinos directos para intercambiar etiquetas.

3. Creación de caminos Los caminos (LSP) son creados luego de establecidas las sesiones LDP; el camino óptimo es escogido según las métricas del IGP. Existen dos métodos:
Método 1a : Unsolicited downstream, opción ‘liberal label retention’

Método 1b : Unsolicited downstream, opción ‘conservative label retention’

Método 2 : Downstream-on-demand (liberal/conservative label retention)

4. Envío de tráfico: Todo paquete IP que ingrese a la red MPLS es etiquetado y conmutado hacia su destino a través de los LSR. El destino puedo estar ubicado dentro o fuera de la red MPLS.

FUNCIONAMIENTO DE MPLS VPN

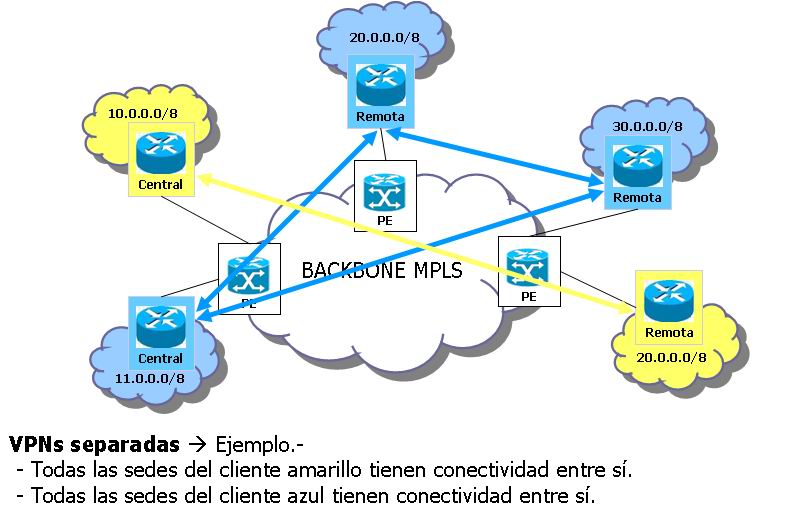
• Permite la duplicidad de redes IP.
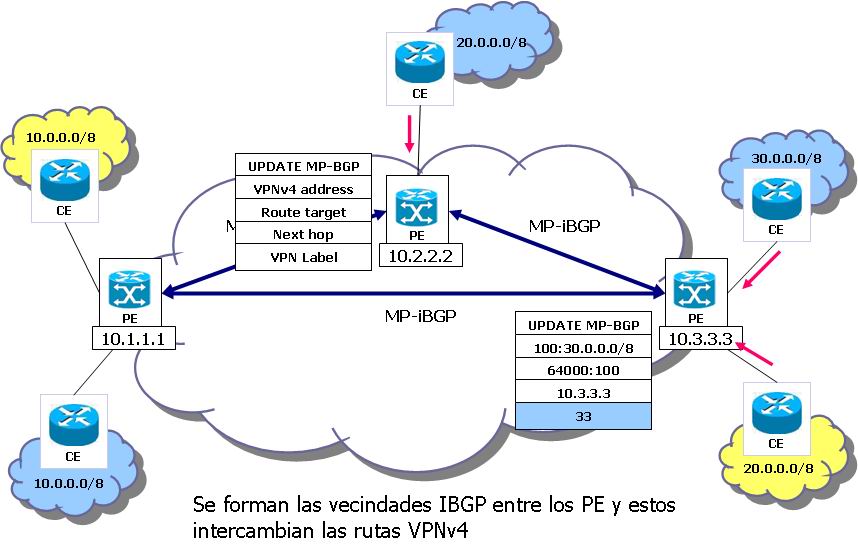
• Los LER son conocidos como PE (Provider Edge), mientras que los LSR son conocidos como P (Provider).
• Sólo los PE manejan e intercambian la información de las VPNs utilizando una extensión del protocolo BGP llamada Multiprotocol BGP (MP-BGP).
• Los P no reciben rutas de clientes y no procesan información de VPNs, tan solo se encargan del transporte para los paquetes que los PE intercambian.
• Las rutas intercambiadas tienen un prefijo adicional (RD) que es único y permite la duplicidad de direcciones IP. Este prefijo convierte a las direcciones IPv4 en direcciones VPNv4 (IPv6 à VPNv6).
• Se utilizan dos etiquetas, la etiqueta MPLS convencional y la etiqueta VPN, la cual sólo es reconocida y procesada por los PE.
VRF (VPN Routing & Forwarding instance): Es una instancia de enrutamiento aislada dentro de un router. Pueden existir múltiples VRFs en los PE para aislar las tablas de enrutamiento de distintos clientes.
RD (Route Distinguisher): Es un identificador de 64 bits que se antepone a la dirección de red para formar un prefijo único. En el caso de IPv4 (32 bits) se forma un prefijo llamado VPNv4 de 96 bits.
RT (Route Target): Asocia las VRF a VPNs. Con este atributo, una VRF puede pertenecer a una o varias VPNs, pudiendo crear esquemas complejos de VPNs
MP-BGP (Multiprotocol BGP): Es una extensión del protocolo BGP que sirve para propagar direcciones como VPNv4 y los atributos que las acompañan (p.e. RT). El protocolo es utilizado solamente entre PEs.




IPv6 sobre MPLS

MPLS Traffic Engineering (MPLS-TE)
Backbone MPLS: MPLS TE
- Total independecia entre redes de clientes (usado en combinación con MPLS-VPN)
- Es multi-protocolo tanto hacia arriba (L3) como hacia abajo (PWE3)
- Esquema de QoS para aplicaciones basado en marcación de paquetes (MPLS EXP bits)
- Cada cliente nuevo sólo implica la creación del circuito de acceso y del enrutamiento
- Troncales MPLS con dimensionamiento óptimo.
- Utilización óptima del ancho de banda en accesos (full-mesh virtual)
- Fácil acceso a servicios en el proveedor (datacenter) a través de troncales existentes
- Conmutación veloz de paquetes usando etiquetas y no direcciones IP destino
¿Qué es ingeniería de tráfico?
Es un criterio de diseño de red que permite que el tráfico tome automáticamente la ruta más óptima según en cuál encuentre ancho de banda disponible.
La ingeniería de tráfico se puede implementar en cualquier tipo de red (IP, FR, ATM, etc), pero sólo MPLS ofrece las siguientes ventajas:
- Implementa balance de carga y elección de rutas sin necesidad de cambiar las métricas del protocolo de enrutamiento (IGP).
- Permite lidiar fácilmente con congestiones inesperadas en los enlaces.
- Re-enrutamiento casi inmediato y automático de paquetes ante caídas de enlaces o nodos.
Características de MPLS-TE
• Los LSP se forman sobre túneles formados dinámicamente o manualmente.
• El camino escogido dinámicamente no necesariamente será el más corto, sino el que disponga de los recursos solicitados (por ejemplo ancho de banda).
• Para formar un túnel existen dos protocolos disponibles y en desarrollo: RSVP-TE (Cisco, Juniper) y CR-LDP (Nortel).
• Se debe utilizar OSPF o IS-IS como IGP para el soporte de MPLS-TE.
El LSP se forma dinámicamente con el IGP, adicionalmente con MPLS-TE se definen LSPs alternos dinámicamente según parámetros predefinidos o estáticamente.

PWE3 (Pseudo Wire Emulation Edge to Edge)
• Propuesta surgida en el año 2000 para transportar cualquier protocolo de capa 2 sobre MPLS (Martini/Kompella IETF Drafts)
• Originó el actual desarrollo de EoMPLS/VPLS, FRoMPLS, ATMoMPLS, PPPoMPLS, HDLCoMPLS, etc.
• Consiste en utilizar un backbone MPLS como transporte de cualquier protocolo de acceso de capa 2, simulando accesos dedicados (“pseudo-wires”) punto a punto y multipunto.

VPLS
Permite implementar servicios LAN-to-LAN entre sedes de clientes, sobre el backbone MPLS existente.
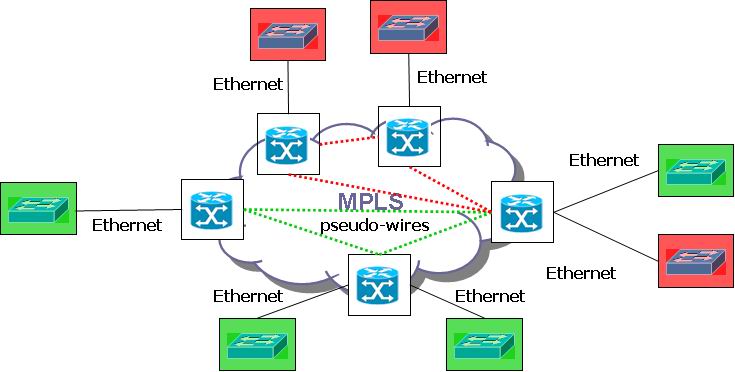
Toda la configuración radica en los equipos de borde (PE).
La mayoría de fabricantes ya soporta VPLS, queda por resolver ciertos problemas de interoperabilidad entre ellos, pues existe más de una propuesta de implementación (draft-kompella/draft-lasserre-vkompella)
Desde el punto de vista del cliente, la red del proveedor es sólo un Switch LAN uniendo las sedes.

Es posible lograr esquemas similares a los que se logran con MPLS-VPN (capa 3).
MPLS VPN (capa 3) y VPLS (capa 2) pueden coexistir un mismo backbone MPLS, permitiendo la interconexión de las sedes que usan uno u otro esquema.
GMPLS: Generalized Multiprotocol Label Switching
• Propuesta surgida en el año 2001 para extender los beneficios de control, provisionamiento y señalización de MPLS hacia las capas inferiores (TDM, SDH, etc)
• GMPLS no sólo conmuta paquetes o celdas, sino timeslots, longitudes de onda y puertos ópticos, por lo que no sólo se utiliza en routers, sino también en equipos como switches TDM, DWDM y de fibra óptica.
• La tendencia es a extender los protocolos de control de MPLS para tener un provisionamiento de recursos unificado que abarque desde la capa física hasta la calidad de servicio en IP sobre un mismo plano de control.

Primer ejercicio de GMPLS, efectuado en el 2002 por Cisco, Agilent Juniper, Sycamore, Netplane y DCL; organizado por el MPLS Forum.
Espero que este resumen les halla servido, personalmente me fue muy útil para mas que nada entender los conceptos básicos y nomenclatura. Ahora me encuentro haciendo pruebas de MPLS con Mikrotik, estoy usando los ejemplos de la Wiki y cuando los comprenda bien iré subiendo al blog las configuraciones y a la vez ir aumentando la complejidad de las mismas.
Les recomiendo tres libros sobres MPLS, VPN y Ethernet Metro
- http://www.ciscopress.com/bookstore/product.asp?isbn=1587051974
- http://www.ciscopress.com/bookstore/product.asp?isbn=1587050811
- http://www.ciscopress.com/bookstore/product.asp?isbn=158705096X
Saludos
Hasta la próxima
Lolo
martes, 25 de enero de 2011
Un Poco de Humor de Anteneril
Acá les dejo un poco de humor técnico, que lo he encontrado en esta pagina http://www.thecentraloffice.com/ sobre centrales telefónicas, con muy buena información que parece que nunca uno llega a terminar a ver todo.

Saludos a todos
Lolo
lunes, 17 de enero de 2011
Mikrotik – Como hacer un túnel IPSec sencillo entre un MKT y una PC
Saludos a todos desde la provincia mediterránea de Córdoba, luego de dejar esta configuración relegada por varios años decidí ponerme a experimentar nuevamente.
Interfaz: Automático
Gateway Remoto: Ponemos la dirección IP del router o el hombre del Host
Lleve Secreta: Acá hay que introducir la palabra secreta en común que introducimos en la configuración anterior en el router
Confirmar: Repetimos la palabra clave
En el siguiente punto hay que cargar los parámetros de encriptación del túnel, estos mismos tienen que ser iguales a los configurados en el router.
IKE:
Criptografía: 3DES
Autenticación: SHA
Grupo Llave: DH1024
Luego de hacer la primera fase hay que hacer la segunda.

Nombre: Nombre del Túnel (ya que en una VPN IPsec podemos tener varios túneles dentro de la VPN)
Dirección del VPN Client: Acá ponemos la dirección que va a tener el cliente VPN. Ej. 10.0.0.1
Tipo de Dirección: Dirección IP de Red
Dirección de LAN remota: 192.168.1.0
Mascara de RED: 255.255.255.0
ESP:
Criptografía: 3DES
Autenticación: SHA
Modo: Tunnel
PFS: Lo habilitamos y ponemos DH1024
Por ultimo hacemos click en “guardar y aplicar” y ya tenemos el túnel configurado.
Espero que les haya gustado. Como siempre estoy a la escucha de sus críticas, comentarios, etc.
Hasta la próxima
Saludos
Lolo
La primera parte fue buscar un buen cliente de IPsec ya que el de Windows hay que retocarle parámetros vía el registro, cosa que mucho no me gusto. Tras la búsqueda encontré dos: el TheGreenBow (Pago) y el Shrew VPN Client(Gratis), luego de probar los dos con el mas fácil que me lleve fue con el GreenBow, con el Shrew no tuve éxitos pero no voy a bajar los brazos.

En el router al que nos queremos conectar tenemos que introducir el siguiente comando:
ip ipsec peer add address=(la ip del host si la sabemos si no va 0.0.0.0/0:500) auth-method=pre-shared-key secret="(aca va la palabra secreta en comun)" generate-policy=yes exchange-mode=main send-initial-contact=yes nat-traversal=no proposal-check=obey hash-algorithm=sha1 enc-algorithm=3des dh-group=modp1024 lifetime=1d lifebytes=0 dpd-interval=disable-dpd dpd-maximum-failures=5
Instalacion del cliente VPN
Instalamos el GreenBow y una vez listo nos abre la siguiente ventana.

Nombre: Nombre de la VPN (nombre fantasía)
Interfaz: Automático
Gateway Remoto: Ponemos la dirección IP del router o el hombre del Host
Lleve Secreta: Acá hay que introducir la palabra secreta en común que introducimos en la configuración anterior en el router
Confirmar: Repetimos la palabra clave
En el siguiente punto hay que cargar los parámetros de encriptación del túnel, estos mismos tienen que ser iguales a los configurados en el router.
IKE:
Criptografía: 3DES
Autenticación: SHA
Grupo Llave: DH1024
Luego de hacer la primera fase hay que hacer la segunda.

Nombre: Nombre del Túnel (ya que en una VPN IPsec podemos tener varios túneles dentro de la VPN)
Dirección del VPN Client: Acá ponemos la dirección que va a tener el cliente VPN. Ej. 10.0.0.1
Tipo de Dirección: Dirección IP de Red
Dirección de LAN remota: 192.168.1.0
Mascara de RED: 255.255.255.0
ESP:
Criptografía: 3DES
Autenticación: SHA
Modo: Tunnel
PFS: Lo habilitamos y ponemos DH1024
Por ultimo hacemos click en “guardar y aplicar” y ya tenemos el túnel configurado.
NOTA: SIEMPRE QUE HAGAMOS UNA MODIFICACION EN EL CLIENTE TENEMOS QUE HACER EN “GUARDAR Y APLICAR”
Luego que tenemos todo configurado hacemos click en “Abrir Túnel” y listo.
Si todo anda correctamente podemos hacer click el “panel de control” donde veremos el estado de túnel/túneles.

En caso de algún error nos podemos fijar en la consola donde nos muestra como un log de las tareas que se están ejecutando.

Un error que encontré con el programa, cuando uno tiene algún túnel abierto y la PC pasa a modo suspendido. El túnel no se quiere volver a conectar. Hasta ahora la solución que encontré fue, cerrando completamente el cliente y volver a abrir y salio andando 10 puntos.
Este articulo forma parte de un conjunto de tres posibles escenarios posible sobre VPN con Mikrotik:
- Mikrotik a Mikrotik
- Mikrotik a Cisco PIX y/o ASA (siempre y cuando consiga una para hacer las pruebas)
Espero que les haya gustado. Como siempre estoy a la escucha de sus críticas, comentarios, etc.
Hasta la próxima
Saludos
Lolo
Suscribirse a:
Entradas (Atom)